
Bitrix24 En Premisa funciona en la infraestructura de la empresa, por lo que debes proteger sus servidores, la red y los dispositivos de los empleados. Las herramientas externas de seguridad ayudan a bloquear solicitudes sospechosas, analizar los archivos cargados en busca de virus, prevenir fugas de datos corporativos y detectar intentos de intrusión.
Contenido del artículo:
Qué opciones de protección adicional existen
El conjunto de herramientas depende de los datos de la empresa, de cómo acceden los empleados a Bitrix24 y de los requisitos de protección de la información. Un especialista en seguridad de la información de la empresa o un socio de Bitrix24 puede conectar las herramientas de protección a Bitrix24.
Verificación de solicitudes de red a Bitrix24 (WAF)
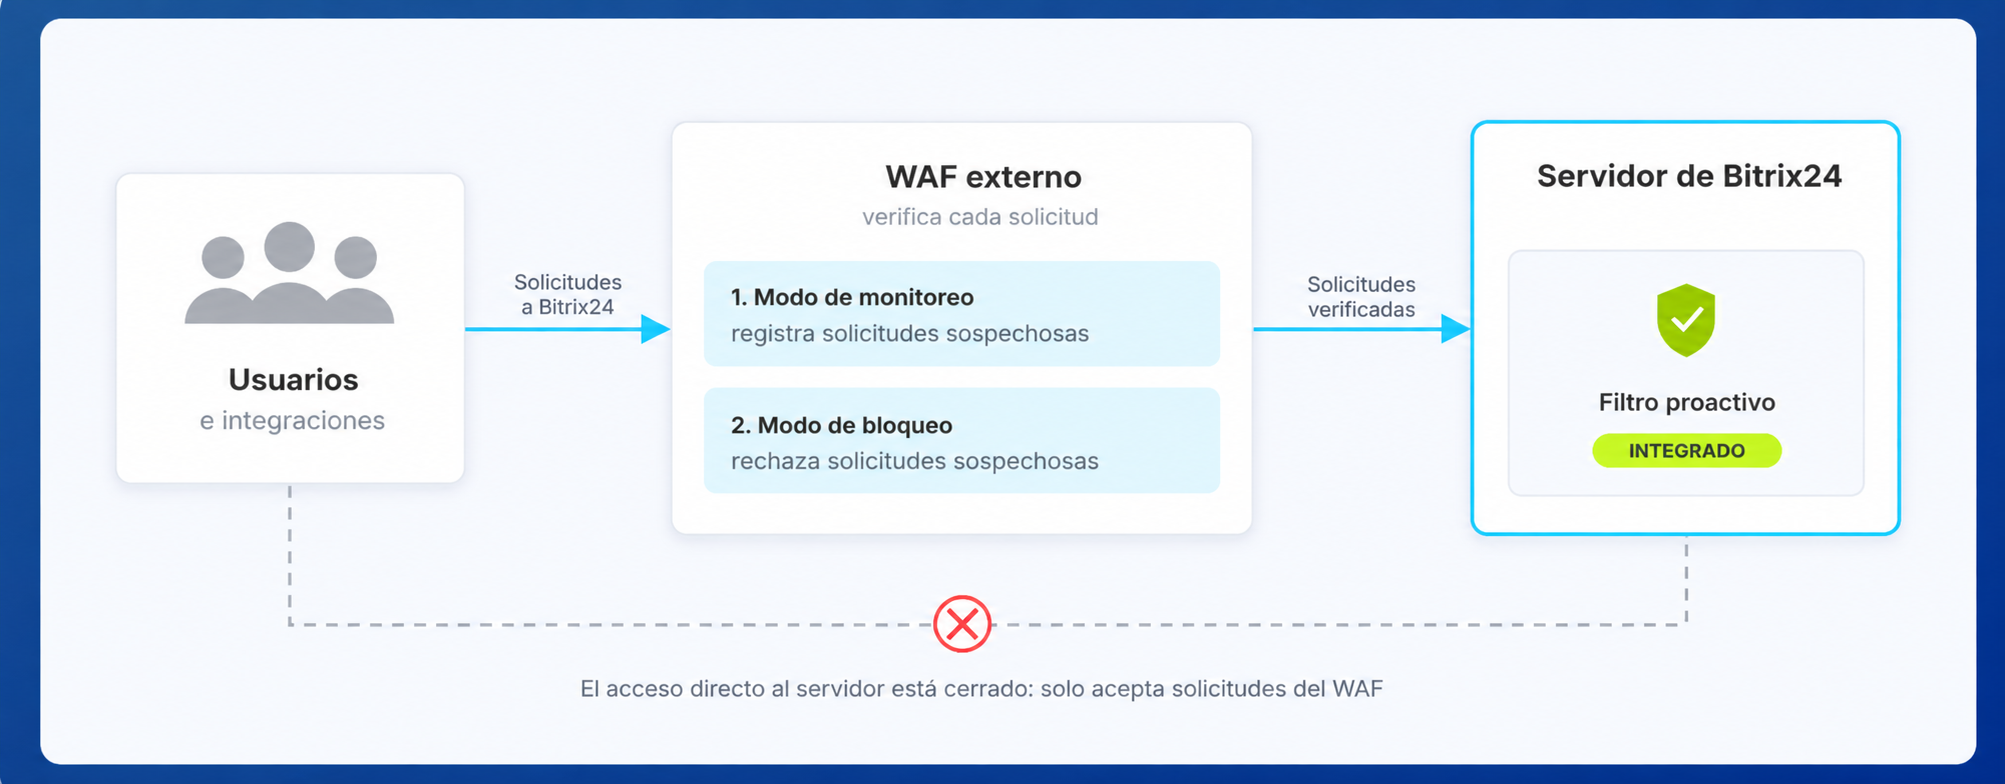
El firewall de aplicaciones web (WAF) revisa las solicitudes a Bitrix24 y rechaza las sospechosas antes de que lleguen al servidor. Por ejemplo, rechaza una solicitud que intenta insertar código malicioso mediante un formulario de la página.
El WAF se instala delante de los servidores web: los usuarios se conectan al WAF y los servidores de Bitrix24 solo aceptan solicitudes que provienen de él. La arquitectura de tu Bitrix24 puede incluir servidores adicionales, por ejemplo, Push&Pull para mensajes instantáneos. Por eso, al integrar el WAF, debes configurar correctamente el enrutamiento del tráfico. También es importante considerar el rendimiento del WAF y configurar excepciones para videollamadas y otros servicios de transmisión con alta carga.
Qué debes saber:
- Comienza con el modo de monitoreo. El WAF funciona en dos modos: en el modo de monitoreo, solo registra las solicitudes sospechosas; en el modo de bloqueo, las rechaza. Esto ayuda a identificar qué acciones de los empleados el firewall considera peligrosas por error y a configurar excepciones.
- Configura reglas para los formularios de inicio de sesión, la sección de administración, la carga de archivos y las integraciones. Las reglas deben proteger estos puntos sin bloquear la carga de archivos, el intercambio de datos con las integraciones ni las tareas en segundo plano.
- Restringe el acceso a la sección de administración. Es mejor habilitarlo solo desde la red interna de la empresa o mediante una conexión segura (VPN).
- Guarda los registros de las detecciones. Recopílalos junto con otros eventos de seguridad, por ejemplo, en un SIEM (se explica más abajo). Así es más fácil analizar los incidentes.
Puedes usar un WAF externo junto con el Filtro proactivo. El Filtro proactivo forma parte de Bitrix24 y tiene en cuenta las particularidades de su funcionamiento.
Cómo configurar el filtro proactivo (en inglés)
Si no puedes actualizar Bitrix24 de inmediato, el WAF ayudará a frenar parte de los ataques que aprovechan vulnerabilidades conocidas. De todos modos, debes instalar la actualización: el WAF no elimina las vulnerabilidades ni garantiza la protección.
Verificación de archivos en busca de virus
Para evitar que los archivos infectados lleguen a otros usuarios, instala un antivirus en el servidor. Este analizará los documentos, las imágenes y los archivos comprimidos que los empleados carguen en Bitrix24.
Qué debes saber:
- Usa el antivirus para analizar los archivos que se cargan. El análisis de archivos comprimidos puede ralentizar el trabajo, por lo que puedes configurar la profundidad del análisis y el tamaño máximo de los archivos comprimidos.
- Para los archivos del propio Bitrix24 y de las personalizaciones, usa el control de integridad, la verificación de cambios y el escaneo programado.
- Configura excepciones solo para los datos de servicio. Entre ellos se encuentran, por ejemplo, los archivos temporales (caché) y los registros. Además, solo la cuenta del sistema debe tener permisos para escribir y modificar estos datos.
Prevención de fugas de datos (DLP)
La herramienta de prevención de fugas de datos (DLP) ayuda a evitar que los datos importantes salgan de la empresa. Por ejemplo, al integrarse con Bitrix24, una solución DLP puede detectar o bloquear el intento de enviar un correo electrónico con la base de clientes a una dirección personal.
Qué debes saber:
- Antes de elegir una solución DLP, define qué datos son importantes para la empresa y por qué canales los intercambian los empleados.
- Según sus capacidades, la solución DLP puede controlar el envío de correos electrónicos, el guardado de archivos o la exportación de datos en Bitrix24.
- Puedes conectar la solución DLP de dos formas: mediante una solución lista para usar del proveedor de DLP o una personalización realizada por un socio de Bitrix24.
Recopilación y análisis de eventos de seguridad (SIEM)
El sistema SIEM recopila eventos de seguridad de distintos servicios de la empresa en un solo lugar. Esto ayuda a detectar más rápido actividades sospechosas, por ejemplo, múltiples intentos fallidos de inicio de sesión, y a analizar los incidentes.
Qué datos de Bitrix24 se envían al SIEM:
- El historial de eventos: Bitrix24 registra en él los intentos de inicio de sesión, las acciones de los usuarios y los errores del sistema.
- Los registros del servidor web: contienen errores que no aparecen en el historial de eventos.
- Los registros de actualizaciones y copias de seguridad: ayudan a detectar cambios inesperados en los archivos.
- El estado de las tareas en segundo plano: si una tarea se bloquea, es posible que los errores no aparezcan en las notificaciones.
Para enviar estos datos al SIEM, debes configurar conectores, es decir, scripts que leen los archivos de registro y envían los datos, por lo general mediante el protocolo syslog.
Administración de cuentas e inicio de sesión único (SSO)
La administración centralizada de cuentas permite almacenarlas en un solo directorio, aplicar reglas uniformes para las contraseñas y desactivar rápidamente el acceso cuando un empleado deja la empresa.
Según la versión y la configuración, Bitrix24 En Premisa ofrece herramientas básicas:
- Integración con Active Directory y LDAP. Active Directory y otros servicios de directorio que funcionan con el protocolo LDAP almacenan las cuentas de los empleados de la empresa. Bitrix24 se conecta a ese directorio y sincroniza los datos de los empleados y, si es necesario, también la estructura de la empresa.
Integración de Bitrix24 con Active Directory y LDAP (en inglés) - Inicio de sesión automático a través del dominio (NTLM). El empleado que ya inició sesión en la computadora de trabajo con su cuenta de dominio accede a Bitrix24 sin volver a escribir la contraseña.
- Autenticación de dos pasos.
Para otras formas de inicio de sesión, por ejemplo, mediante un servicio corporativo de inicio de sesión único, hay soluciones listas para usar en el Market.
Administración de dispositivos móviles (MDM)
La aplicación móvil de Bitrix24 es una herramienta de trabajo tan importante como la computadora corporativa: mediante ella, los empleados acceden a la mensajería, los documentos, las tareas y los datos del CRM. Por eso, también es importante proteger el teléfono. Para ello, usa herramientas de administración de dispositivos móviles (MDM).
La solución MDM permite:
- Impedir que los datos de trabajo se transfieran a aplicaciones personales.
- Excluir los datos de trabajo de las copias de seguridad del dispositivo.
- Revocar el acceso si se pierde el dispositivo: eliminar la configuración de conexión segura a la red de la empresa (VPN) y los certificados, y cerrar las sesiones.
- Dejar en el dispositivo corporativo únicamente Bitrix24 y las aplicaciones necesarias, por ejemplo, la cámara y una aplicación para ver documentos.
Las reglas de MDM se configuran por separado para distintos grupos de dispositivos: los dispositivos personales de los empleados, los teléfonos corporativos y los terminales compartidos.
La solución MDM no reemplaza la configuración de Bitrix24. Aunque en el teléfono solo funcione Bitrix24, de todas formas debes configurar los permisos de acceso dentro de la aplicación.
Proteger datos en la aplicación móvil de Bitrix24
Protección de las personalizaciones propias
Si tu Bitrix24 tiene personalizaciones propias, también debes protegerlas. Para ello, usa las herramientas de seguridad integradas de Bitrix Framework, la plataforma en la que funciona Bitrix24. Estas ayudan a prevenir ataques comunes, por ejemplo, intentos de insertar código malicioso en las páginas o en las consultas a la base de datos.
Seguridad en Bitrix Framework (en inglés)
Cómo conectar herramientas de protección
Conectar herramientas externas de protección es un proyecto independiente. No existe un esquema universal: la conexión depende de la versión y la edición de Bitrix24, de la red, de las integraciones y de las capacidades de la herramienta elegida. Es mejor diseñar el esquema junto con un socio de Bitrix24 que tenga experiencia con este tipo de herramientas de protección y con Bitrix24. Puedes encontrar un socio en el catálogo: en el filtro Versión del producto, selecciona On-premise.
Elegir un socio de implementación
Pasos para conectar las herramientas de protección:
- Reúne la información inicial para el socio. Indica quién accede a Bitrix24 y desde dónde: desde internet o desde la red interna. Enumera qué datos son importantes para la empresa y qué integraciones están en uso.
- Elige las herramientas de protección junto con el socio. Este comparará las capacidades de las soluciones con los requisitos de la empresa y propondrá las más adecuadas.
- Diseña la integración. El socio debe tener en cuenta las particularidades de tu infraestructura de TI, la configuración de los componentes del sistema, los requisitos legales y la documentación interna de seguridad de la información.
- Realiza pruebas. Verifica que las herramientas de protección no bloqueen las acciones necesarias ni ralenticen el funcionamiento de Bitrix24. Por ejemplo, conviene dejar el WAF en modo de monitoreo durante varias semanas y analizar todos los falsos positivos. Si no cuentas con un servidor de pruebas, acuerda con el socio dónde realizar la verificación.
- Pon la solución en marcha en el entorno de producción. Revisa periódicamente la configuración y las reglas de funcionamiento de las herramientas de protección cuando cambie la infraestructura de TI.
Al finalizar el proyecto, debes contar con la documentación del esquema de protección, los resultados de las pruebas y las instrucciones para los administradores.
Resumen
- A Bitrix24 En Premisa puedes agregar herramientas externas de protección: WAF, antivirus, DLP, SIEM y MDM. Estas revisan solicitudes y archivos, previenen fugas de datos, recopilan eventos de seguridad y protegen los dispositivos móviles.
- Las herramientas externas complementan las actualizaciones de Bitrix24, los permisos de acceso y las herramientas integradas, por ejemplo, el Filtro proactivo, pero no las reemplazan.
- Comienza con el WAF en modo de monitoreo para detectar falsos positivos antes de bloquear solicitudes.
- Bitrix24 En Premisa ya incluye integración con Active Directory y LDAP, inicio de sesión a través del dominio y autenticación de dos pasos. Puedes agregar otras formas de inicio de sesión con soluciones del Market.
- Las personalizaciones propias se protegen con las herramientas integradas de Bitrix Framework.
- Conectar herramientas de protección es un proyecto independiente. Es mejor diseñar el esquema con un socio de Bitrix24 y probarlo antes de ponerlo en marcha en el entorno de producción.